개인 홈랩 인프라
집에서 24시간 돌아가는 나만의 작은 개인 서버와 운영 이야기
외부 클라우드 서비스 대신 집에서 물리 서버를 24시간 가동하며 직접 운영하는 개인 홈서버(홈랩) 인프라입니다.
이 포트폴리오 웹사이트(dohwi.com)를 비롯해 사진 백업(Immich), 메모(Memos), 비밀번호 관리자 등의 자체 서비스를 이 서버에서 구동하고 있습니다.
| 항목 | 내용 |
|---|---|
| 운영 형태 | 24시간 무중단 가동 중인 물리 개인 홈서버 |
| 실행 서비스 | dohwi.com, 사진 앨범(Immich), 메모(Memos), 비밀번호 관리자, 개인 위키 |
| 하드웨어 | AMD Ryzen 5 5600G (6C/12T), 64GB DDR4 RAM, NVMe SSD + 대용량 HDD |
| 가상화 & 컨테이너 | Proxmox VE 하이퍼바이저 기반 KVM 가상머신 및 Docker 컨테이너 격리 |
| 네트워크 & 보안 | OPNsense 라우터/방화벽 · CrowdSec 침입 탐지/차단 · Tailscale 사설망 |
| 모니터링 & 백업 | Grafana 실시간 하드웨어/보안 모니터링, 자동 DB 백업 및 무중단 스냅샷 |
왜 시작하게 되었나
시작은 호기심과 비용 문제였습니다.
AWS나 GCP 같은 상용 클라우드는 작은 프로젝트 몇 개만 켜두어도 매달 서버 비용과 트래픽 요금이 누적됩니다. 또한 사진, 일기, 비밀번호 같은 개인 데이터를 외부 기업에 온전히 맡기기보다 직접 안전하게 보관하고 관리해보고 싶었습니다.
상용 클라우드 비용 부담을 줄이고 개인 데이터를 직접 관리하기 위해, 하드웨어를 직접 조립하고 홈서버 환경을 구축했습니다.
상용 클라우드 vs 개인 홈랩
| 비교 항목 | 상용 클라우드 (AWS / GCP) | 개인 홈랩 (Self-hosted) |
|---|---|---|
| 비용 구조 | 리소스 및 트래픽 비례 매월 누적 청구 | 기존 하드웨어 활용 + 가정용 전기세 |
| 데이터 주권 | 기업 서버에 데이터를 위탁 및 보관 | 개인 물리 디스크에 저장하여 완전한 소유권 확보 |
| 운영 자유도 | 요금 부담으로 실험 후 인스턴스 종료 고려 | 비용 걱정 없이 24시간 새 서비스 배포 및 상시 가동 |
| 학습 범위 | 웹 콘솔 위주의 추상화된 인프라 경험 | 네트워크·방화벽·가상화·센서 제어까지 전 계층 체득 |
마주했던 문제들
순수 소프트웨어 개발과 물리 서버 운영의 가장 큰 차이는 물리적 제약과 네트워크 환경을 직접 해결해야 한다는 점이었습니다.
-
가정용 네트워크의 유동 IP와 이중 공유기 환경
일반 가정집 인터넷은 공인 IP가 주기적으로 바뀌는 유동 IP 환경입니다. 여기에 통신사 모뎀과 공유기가 사설 IP를 연달아 변환(이중 NAT)하면서, 외부에서 집 안 서버로 접속하는 경로가 꼬이기 쉬웠습니다. -
발열 관리와 하드웨어 안정성
전문 데이터센터와 달리 일반 방 안에서 24시간 가동하다 보면 부품 온도가 올라 기기가 멈추거나 수명이 단축될 위험이 있었습니다. 눈에 보이지 않는 내부 부품의 건강 상태(온도, 리소스 점유율 등)를 실시간으로 확인할 수 있는 모니터링 체계가 필요했습니다. -
외부 공개 즉시 쏟아지는 무차별 공격
웹 서비스를 외부에 공개하자마자 전 세계의 자동화된 공격 봇들이 취약점 탐색과 환경변수(.env) 파일 탈취를 시도했습니다. -
디스크 장애와 데이터 유실 위험
정전이나 디스크 불량, 설정 실수 등으로 인한 데이터 영구 소실 위험에 대비해야 했습니다.
설계와 해결 방법
단일 물리 머신 위에 가상화 기술을 적용하여 역할별로 시스템을 격리하고 다계층 네트워크를 구성했습니다.
1. 가상화를 통한 시스템 격리 (Proxmox VE)
- 베어메탈 하이퍼바이저인 Proxmox VE를 운영체제로 설치하여 방화벽 가상머신, 웹 서비스 가상머신, 도커 컨테이너들이 서로 간섭하지 않고 독립적으로 동작하도록 완전히 격리했습니다.
2. OPNsense 방화벽과 Tailscale 사설망 구축
- 통신사 공유기를 브릿지 모드로 전환하고, 가상머신으로 구동한 오픈소스 라우터/방화벽인 OPNsense가 공인 IP를 직접 받아 처리하도록 네트워크 구성을 개편했습니다.
- 외부에서 집 안 서버로 접속할 때는 암호화된 가상 사설망(VPN) 기술인 Tailscale을 활용합니다. 외부 포트를 불필요하게 열어두지 않아도, 외부에서 안전하게 내부 서버에 접근할 수 있습니다.
3. Grafana 기반 실시간 하드웨어 모니터링
- 메인보드 및 부품의 센서 정보(
lm-sensors)와 하드웨어 리소스 지표를 수집하고, 이를 Grafana 대시보드로 시각화했습니다. - CPU, GPU, NVMe SSD, 메인보드 전원부, 유선 랜카드의 온도를 감시하여 과열이나 병목 현상이 발생하기 전에 선제적으로 대응할 수 있게 되었습니다.
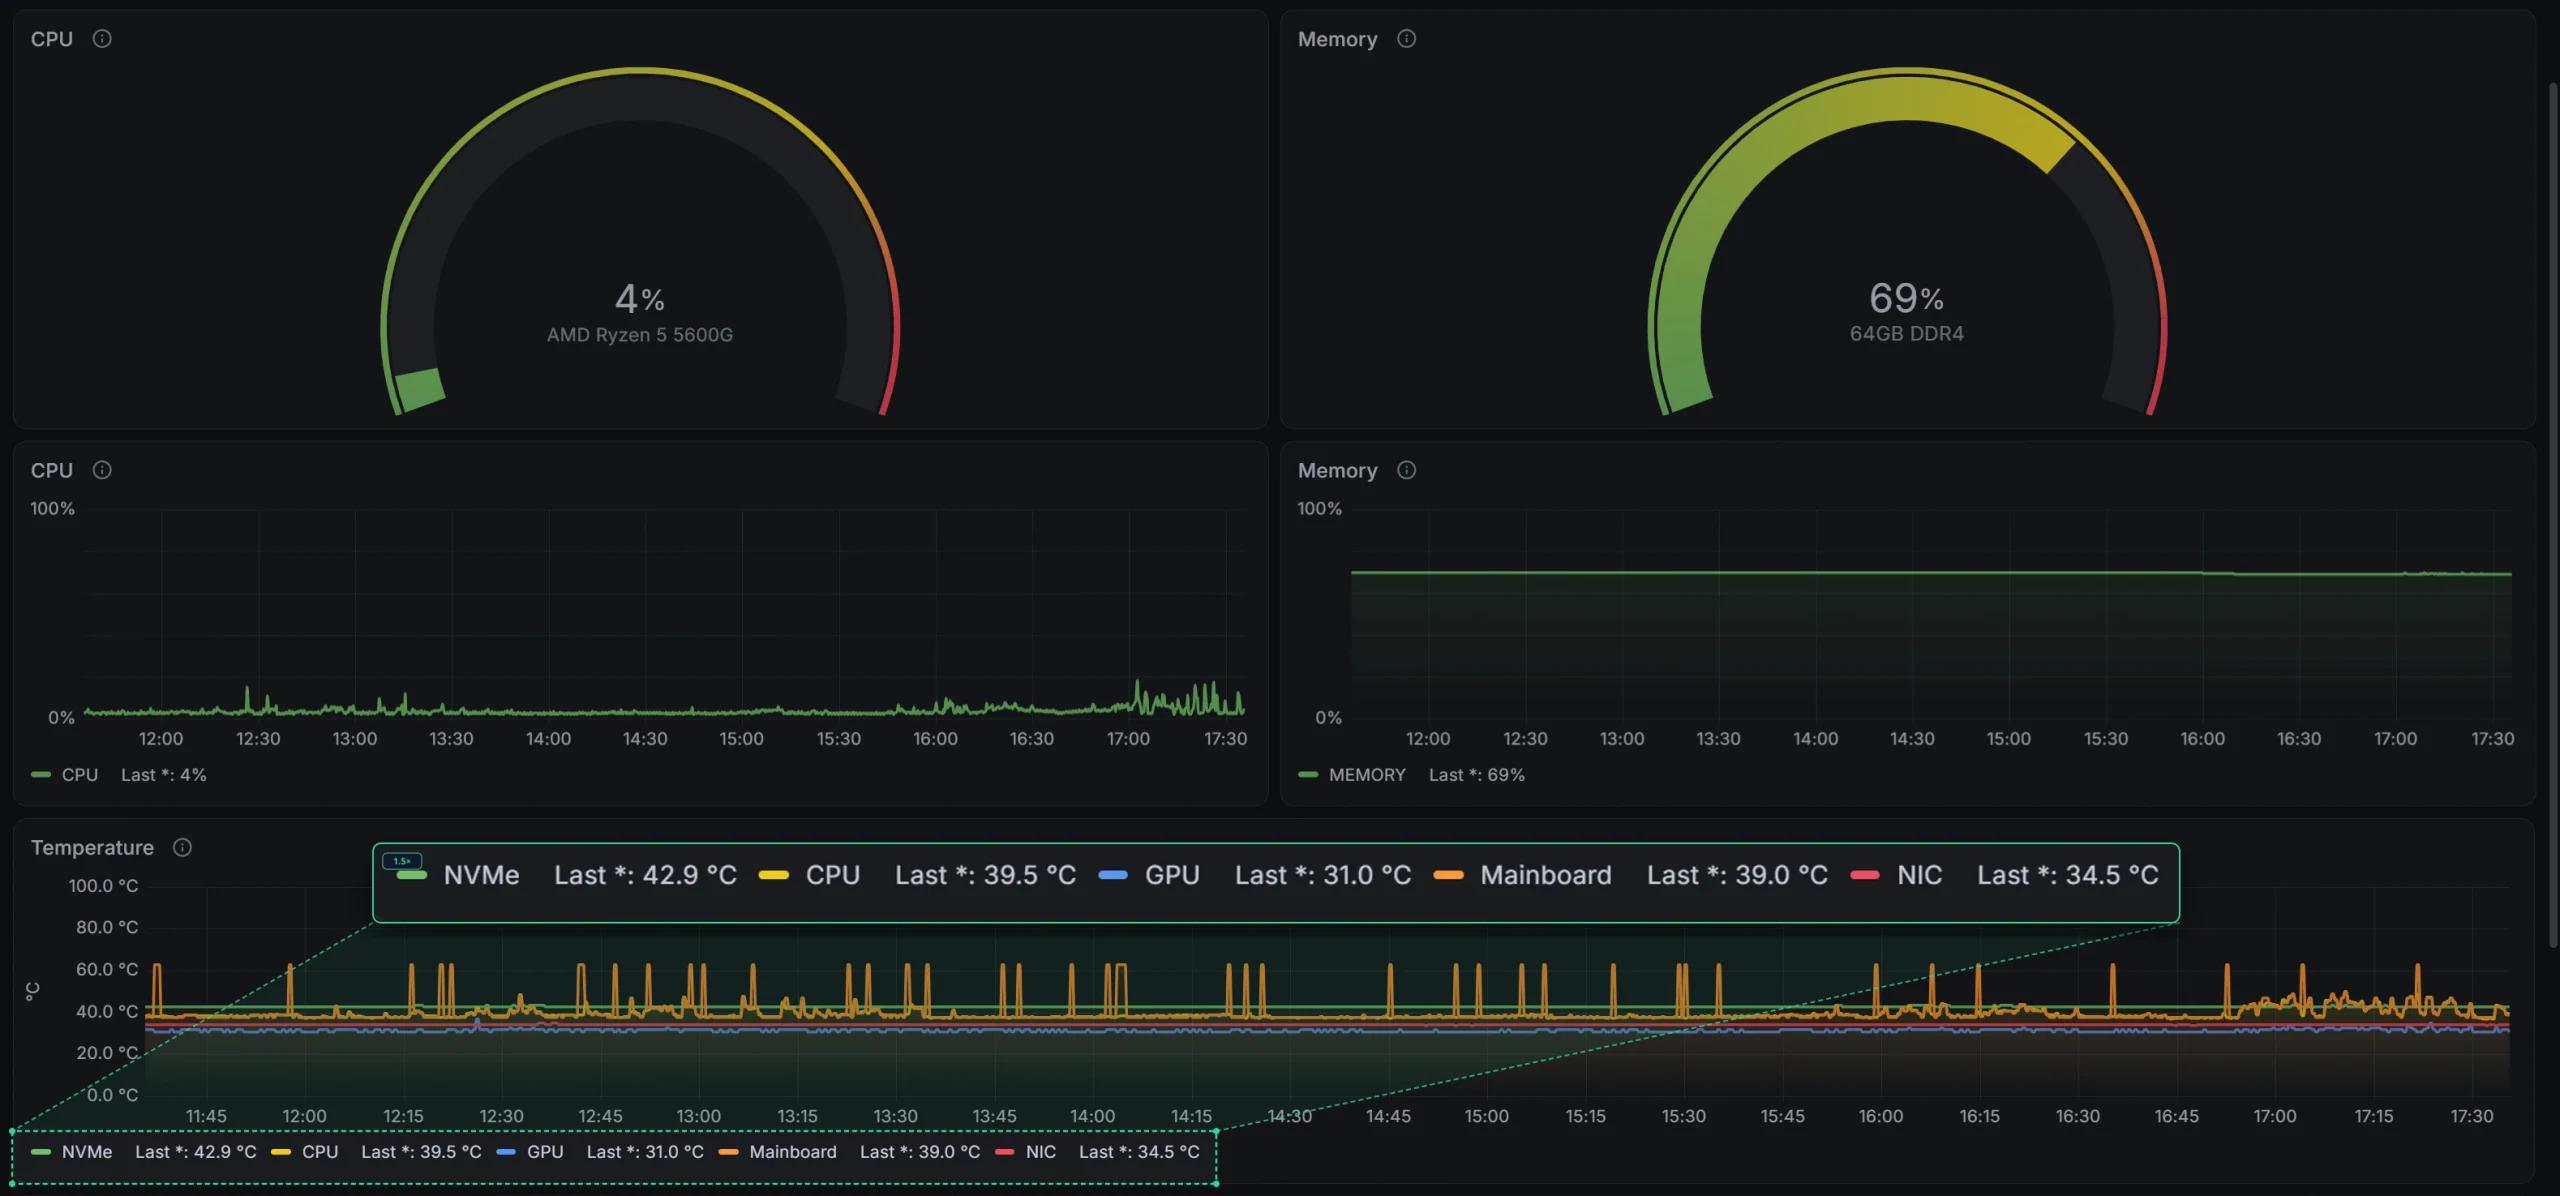
Grafana 실시간 하드웨어 지표 및 부품별 온도 모니터링 대시보드
4. CrowdSec 기반 침입 탐지 및 능동 방어
- 방화벽 및 웹 프록시 앞단에 행동 기반 오픈소스 침입 탐지/차단 엔진인 CrowdSec을 연동했습니다.
- 공격 봇이 비정상적인 취약점 스캔을 시도하는 즉시 로컬 방화벽에서 해당 IP의 접근을 차단하며, 글로벌 위협 인텔리전스 네트워크와 연동되어 전 세계에서 보고된 악성 공격자 IP를 미리 걸러냅니다.
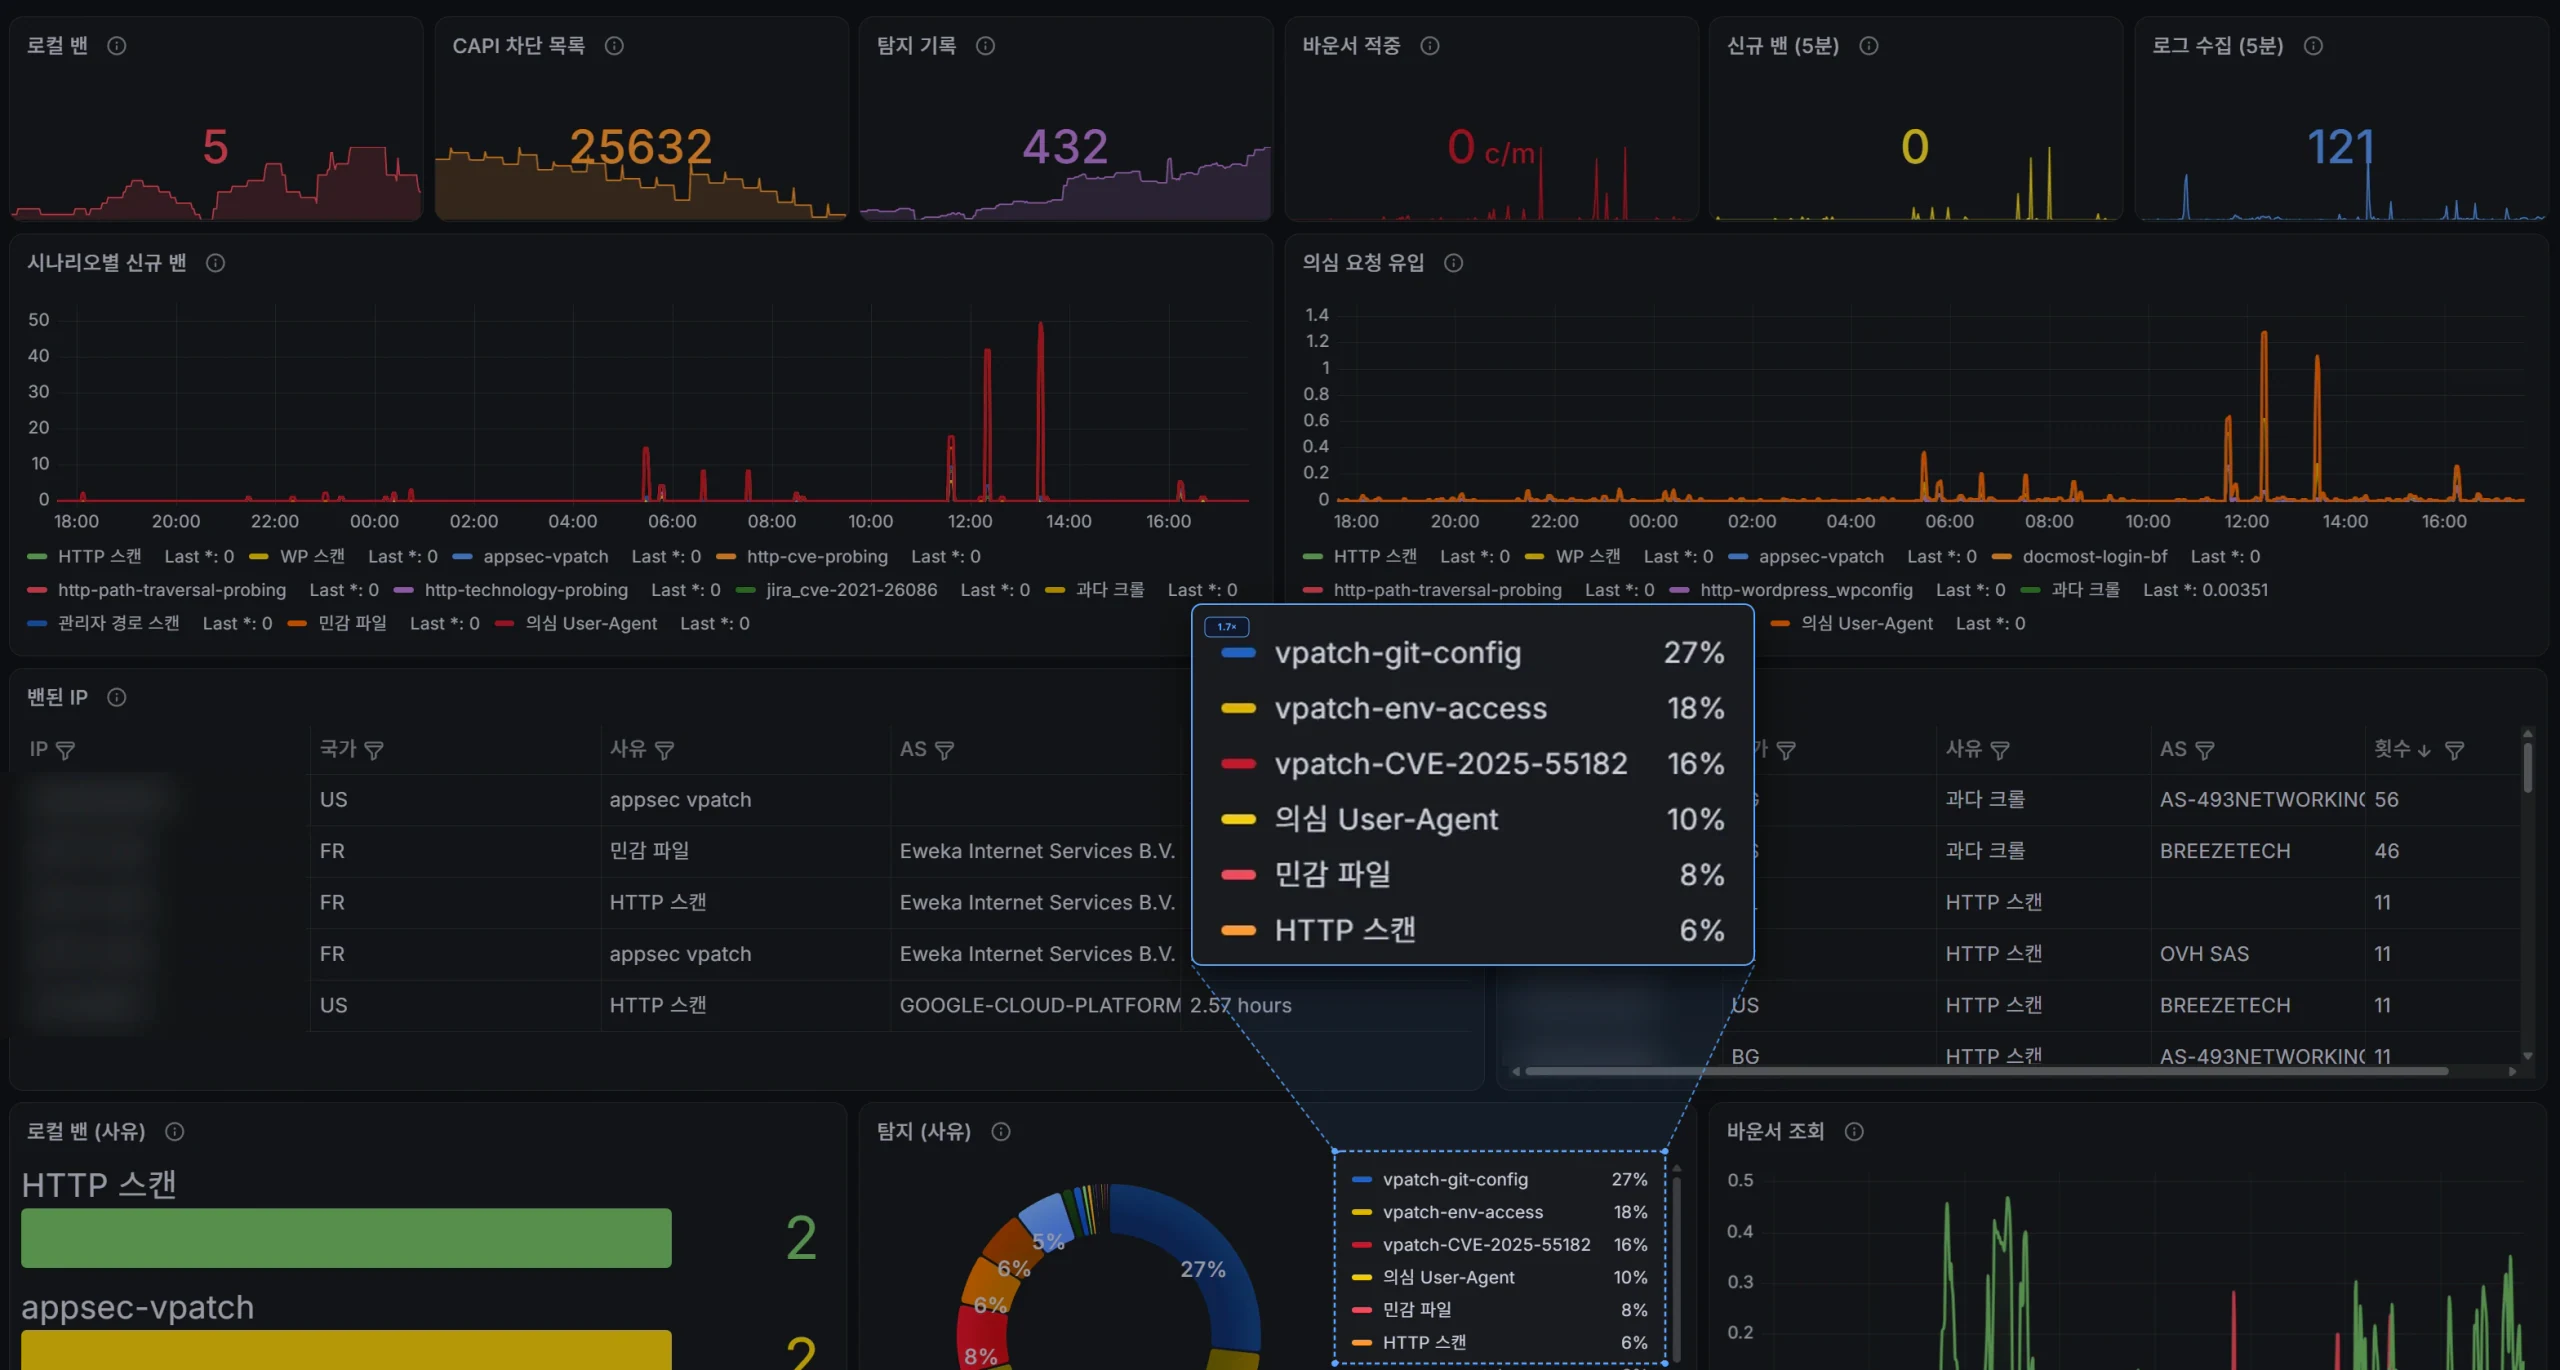
CrowdSec 실시간 침입 탐지 및 차단 현황 대시보드 (외부 IP 마스킹)
5. 3-2-1 원칙 기반 백업 자동화
- 데이터 유실에 대비하기 위해 매일 새벽 주요 데이터베이스(DB)를 자동으로 덤프하고, Proxmox 백업 서버(PBS)를 통해 증분 스냅샷을 생성하도록 파이프라인을 구축했습니다.
- 하드웨어 장애나 시스템 결함이 발생하더라도 특정 시점으로 시스템 전체를 신속하게 복구할 수 있는 환경을 갖추었습니다.
서비스 운영 현황
홈서버는 현재 아래 서비스들을 24시간 안정적으로 구동하고 있습니다.
- 초경량 웹 서비스 호스팅:
dohwi.com웹사이트는 외부 호스팅 대신 홈서버의 Nginx 컨테이너에서 직접 정적 서빙됩니다. Cloudflare 프록시와 결합하여 가정용 회선 환경에서도 빠른 응답 속도를 유지합니다. - 일상적인 개인 데이터 허브: 스마트폰 사진과 동영상을 자동 동기화하는
Immich, 아이디어를 기록하는Memos, 비밀번호 보관소 등을 구글 포토나 상용 서비스의 대안으로 활용하고 있습니다. - 체계적인 보안과 모니터링: 외부 공격 시도를 백그라운드에서 차단하고, Grafana 모니터링을 통해 서비스 가동 상태와 하드웨어 온도를 지속적으로 점검하고 있습니다.
배운 점
홈랩을 직접 설계하고 24시간 운영하면서 웹 브라우저 너머의 인프라 전체 흐름을 직접 경험할 수 있었습니다.
- 네트워크와 가상화의 연결: 가상머신, 도커 컨테이너, 서브넷, DNS, 리버스 프록시가 유기적으로 엮여 하나의 완성된 서비스로 작동하는 구조를 이해했습니다.
- 모니터링과 보안의 중요성: Grafana 지표 모니터링과 CrowdSec 능동 차단을 구축하며, 서비스 운영의 핵심은 단순한 실행을 넘어 상태를 투명하게 관찰하고 선제적으로 보호하는 것임을 배웠습니다.
- 복구 중심의 사고: 하드웨어 고장이나 정전 같은 비상 상황은 언제든 발생할 수 있기에, 신속한 복구 파이프라인과 자동화된 백업이 선행되어야 함을 체감했습니다.
마치며
화면 안의 애플리케이션 코드뿐만 아니라 하드웨어, 네트워크, 가상화와 능동 보안까지 인프라 전반의 시스템 흐름을 직접 구축하고 이해할 수 있었습니다. 현재 구축한 홈랩 환경은 새로운 기술과 오픈소스 도구를 검증하고 개인 서비스를 안정적으로 운영하는 든든한 기반이 되고 있습니다.